Kurz erklärt
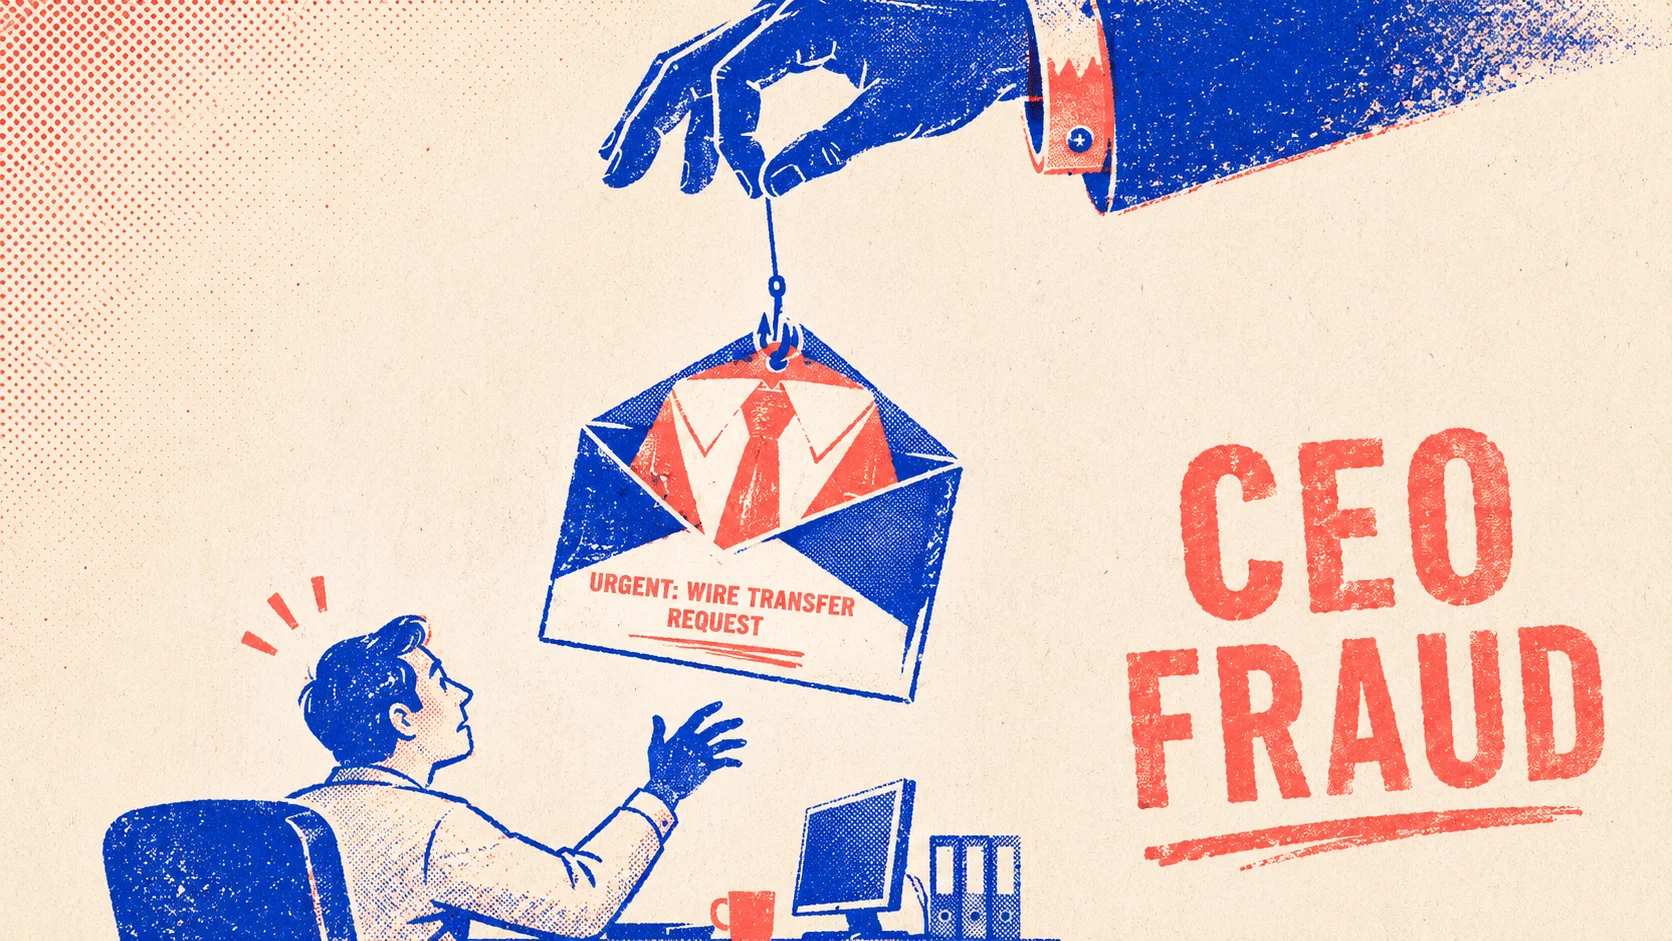
Business Email Compromise (BEC) ist ein Betrug, bei dem sich Täter per E-Mail als Geschäftsführer, Kollegin, Lieferant oder Berater ausgeben und ein Unternehmen dazu bringen, Geld zu überweisen oder Daten herauszugeben. Die bekannteste Form in Deutschland ist CEO-Fraud, auch Fake-President-Betrug genannt. Die Mails enthalten meist weder Schadsoftware noch Links und kommen deshalb durch Spamfilter. Das FBI zählte allein für die USA 2025 BEC-Schäden von 3,05 Milliarden US-Dollar.
Die Anfrage wirkt alltäglich. Ein Lieferant hat eine neue Bankverbindung. Der Geschäftsführer braucht heute noch eine Überweisung und bittet um Diskretion. Eine Kollegin hat die Bank gewechselt. Jede dieser Mails ist für sich plausibel, und genau darauf setzt die Masche. BEC bricht nicht in Systeme ein. Es nutzt ganz normale Abläufe und setzt darauf, dass jemand seine Arbeit macht.
Dieser Leitfaden zeigt, wie die wichtigsten Varianten ablaufen, was sie kosten, woran Sie sie erkennen, welche Kontrollen wirken und was zu tun ist, wenn das Geld schon überwiesen wurde.
Was ist Business Email Compromise?
Business Email Compromise ist ein Social-Engineering-Angriff auf die Zahlungs- und Freigabeprozesse eines Unternehmens. Der Täter übernimmt eine vertrauenswürdige Identität und bittet um etwas, worum diese Person plausibel bitten würde: eine Überweisung, eine Änderung der Bankverbindung, eine Liste der Mitarbeiter oder Gutscheinkarten für ein „Kundenevent“.
Die falsche Identität stammt aus einer von drei Quellen:
- Eine Lookalike-Domain, die der Täter registriert hat, etwa
musterrnann-gmbh.destattmustermann-gmbh.de. Solche Domains bestehen alle Prüfungen der E-Mail-Authentifizierung, weil der Angreifer sie selbst kontrolliert. - Ein gefälschter Absender, der vorgibt, von Ihrer echten Domain zu kommen. Das klappt nur, wenn die Domain keine durchgesetzte DMARC-Richtlinie hat. Wie Sie diese Lücke schließen, steht in unserem Artikel zu E-Mail-Spoofing.
- Ein echtes, übernommenes Postfach, meist durch gestohlene Zugangsdaten (Kontoübernahme). Diese Variante ist am schwersten zu erkennen, weil Absender, Signatur und Mailverlauf echt sind.
Was BEC von klassischem Phishing unterscheidet, ist das Ziel. Phishing will einen Klick auf einen Link oder Anhang. BEC will, dass ein Mensch einen normalen Geschäftsvorgang ausführt, nur zugunsten des falschen Empfängers. Spamfilter, Virenscanner und Linkprüfungen helfen deshalb wenig.
Wie hoch ist der Schaden durch CEO-Fraud und BEC?
Eigene Zahlen zu CEO-Fraud veröffentlichen die deutschen Behörden nicht. Die Lagebilder zeigen aber den Rahmen, und die US-Statistik des FBI ist die genaueste öffentliche Quelle zu BEC.
3,05 Mrd. $
BEC-Schäden, die dem FBI 2025 gemeldet wurden, aus 24.768 Anzeigen
202,4 Mrd. €
Schaden für die deutsche Wirtschaft durch Cyberangriffe laut Bitkom-Studie 2025
2/3
der 2025 in Deutschland erfassten Cybercrime-Taten kamen aus dem Ausland oder von unbekanntem Ort
- Laut Internet Crime Report 2025 des FBI verursachte BEC in den USA 2025 gemeldete Schäden von 3.046.598.558 US-Dollar bei 24.768 Anzeigen. Nur Anlagebetrug richtete mehr Schaden an. In über 30 Millionen US-Dollar dieser Fälle meldeten Unternehmen den Einsatz von KI, etwa geklonte Stimmen.
- Das Bundeslagebild Cybercrime 2025 des BKA (Mai 2026) zählt rund 334.000 Fälle von Cybercrime im engeren Sinne. Zwei Drittel davon (207.888) wurden aus dem Ausland oder von unbekannten Orten aus begangen. Das BKA geht von einem großen Dunkelfeld aus.
- Die Bitkom-Studie Wirtschaftsschutz 2025 beziffert den Gesamtschaden für Unternehmen in Deutschland auf 289,2 Milliarden Euro, davon 202,4 Milliarden Euro durch Cyberangriffe. 87 Prozent der befragten Unternehmen waren in den zwölf Monaten davor betroffen.
- Für Europa nennt die ENISA Threat Landscape 2026 Business Email Compromise und Zahlungsumleitung unter den Betrugsformen, die 2025 weit verbreitet blieben.
Zwei Fälle, die die Spannweite zeigen
Im August 2016 meldete der Nürnberger Autozulieferer Leoni per Ad-hoc-Mitteilung, dass Täter mit gefälschten Dokumenten, falschen Identitäten und elektronischer Kommunikation rund 40 Millionen Euro auf Konten im Ausland umgeleitet hatten. Leoni senkte daraufhin die EBIT-Prognose für das Jahr von 105 auf 65 Millionen Euro.
Im Januar 2024 überwies ein Beschäftigter des Ingenieurbüros Arup in Hongkong rund 200 Millionen Hongkong-Dollar (etwa 25 Millionen US-Dollar), nachdem er in einem Videocall mit dem vermeintlichen Finanzchef und weiteren Kollegen gesprochen hatte. Alle Teilnehmer waren Deepfakes. Arup bestätigte den Fall im Mai 2024 gegenüber CNN und betonte, dass keine internen Systeme kompromittiert wurden. Der Angriff brauchte keinen Hack, nur eine glaubwürdige Bitte und ein überzeugendes Gesicht auf dem Bildschirm.
Wie läuft ein CEO-Fraud-Angriff ab?
Ob sich der Täter als Chef oder als Lieferant ausgibt, die meisten Fälle folgen denselben vier Schritten.
- Recherche. Die Täter ermitteln, wer Zahlungen freigibt, wer die wichtigsten Lieferanten sind und wie intern geschrieben wird. Website, Impressum, Handelsregister, LinkedIn und Stellenanzeigen liefern das meiste davon. Wie viel ein Führungskräfte-Profil verrät, zeigt unser Artikel zu LinkedIn-Fake-Profilen.
- Identität aufbauen. Sie registrieren eine Lookalike-Domain, legen ein Freemail-Konto mit passendem Anzeigenamen an oder übernehmen ein echtes Postfach über Phishing nach Zugangsdaten. In einer Kampagne, die Microsoft im September 2026 beschrieben hat, registrierten die Täter am 31. Juli eine Lookalike-Domain eines bekannten Softwareanbieters und verschickten zwischen dem 3. und 5. August über eine Million gefälschte Chef-Mails mit Rechnungen über knapp 50.000 US-Dollar.
- Die Anfrage. Die Mail ist kurz, nennt die richtigen Namen und baut Druck auf: eine Frist, ein vertraulicher Deal, ein wartender Wirtschaftsprüfer. Microsoft zählte im ersten Quartal 2026 rund 10,7 Millionen BEC-Angriffe. Über 80 Prozent der ersten Nachrichten waren allgemein gehalten, nur etwa jede zehnte bat direkt um Geld oder Dokumente. Die Zahlungsaufforderung kommt erst, wenn jemand geantwortet hat.
- Auszahlung. Das Geld landet auf dem Konto eines Finanzagenten und wird innerhalb von Stunden weitergeleitet, oft ins Ausland oder in Kryptowährung. Jede Stunde Verzögerung macht eine Rückholung unwahrscheinlicher.
Welche Arten von BEC gibt es und woran erkennen Sie sie?
Die Tabelle zeigt die fünf Varianten, mit denen Buchhaltung und Personalabteilung am häufigsten zu tun haben, ihre Warnsignale und die Kontrolle, die sie stoppt.
| Variante | So kommt sie an | Warnsignale | Was sie stoppt |
|---|---|---|---|
| CEO-Fraud (Fake President) | Mail, oft gefolgt von Anruf oder Videocall, angeblich von Geschäftsführung oder Vorstand. | Geheimhaltung („sprechen Sie mit niemandem darüber“), Zeitdruck, eine unbekannte Übernahme, die Bitte, die übliche Freigabe zu überspringen. | Rückruf unter einer Nummer aus Ihren eigenen Unterlagen. Keine Zahlung ohne zweite Freigabe, egal wer fragt. |
| Rechnungsbetrug / Zahlungsumleitung | Ein „Lieferant“ meldet eine neue Bankverbindung, manchmal mit echt aussehender Rechnung. | Neue IBAN oder Bank im Ausland, eine Absender-Domain mit einem anderen Buchstaben, eine unbekannte Antwortadresse. | Jede Änderung von Bankdaten telefonisch bei einem bekannten Ansprechpartner prüfen, die erste Zahlung an das neue Konto einen Tag zurückhalten. |
| Gekapertes Lieferanten-Postfach | Das echte Postfach des Lieferanten wurde übernommen. Der Täter antwortet in einem echten Mailverlauf. | Richtiger Absender, richtiger Verlauf, aber plötzlich neue Zahlungsdaten oder ein ungewohnter Ton. | Dieselbe Rückrufregel. Eine korrekte Absenderadresse beweist nicht, dass die Anfrage echt ist. |
| Falscher Anwalt oder Berater | Ein „Anwalt“ oder „Wirtschaftsprüfer“ meldet sich wegen einer vertraulichen Transaktion, oft mit Verweis auf die Geschäftsführung. | Druck am Freitagnachmittag oder vor Feiertagen, der Hinweis, niemand sonst dürfe davon wissen. | Eine schriftliche Regel, dass auch vertrauliche Zahlungen den normalen Freigabeweg gehen. |
| Gehaltsumleitung und Datenabfluss | Die Personalabteilung erhält von einem „Mitarbeiter“ eine neue Kontoverbindung oder von der „Geschäftsführung“ eine Anfrage nach Personaldaten. | Änderungswünsche nur per Mail, Anfragen nach Mitarbeiterlisten, Lohn- oder Steuerdaten. | Kontoänderungen nur über das HR-Portal oder persönlich, Datenanfragen per Rückruf bestätigen. |
Verwandte Begriffe im Glossar: CEO-Betrug, Whaling, Impersonation von Führungskräften und Vishing, der Anruf, der oft auf die Mail folgt.
Warnsignale, die für jede Variante gelten
- Der Anzeigename stimmt, die Adresse dahinter nicht. Lesen Sie die Domain Zeichen für Zeichen.
rnsieht aus wiem, und kyrillische Buchstaben können lateinischen gleichen (Homoglyph-Domains). - Antworten gingen an eine andere Adresse als die des Absenders (geändertes Reply-To).
- Die Anfrage bittet darum, einen Schritt auszulassen: keine Bestellung, keine zweite Unterschrift, kein Anruf.
- Geheimhaltung und Eile kommen zusammen. Echte Vorgesetzte brauchen selten beides auf einmal.
- Das Gespräch soll auf WhatsApp, eine private Nummer oder einen fremden Videocall wechseln.
Wie schützen Sie Ihr Unternehmen vor CEO-Fraud?
BEC nutzt Prozesse aus, also liegt der größte Teil der Abwehr in Prozessen. Technik hilft an den Rändern. Die Checkliste ist danach sortiert, wie viel Risiko jeder Schritt im Verhältnis zum Aufwand senkt.
- Rückrufregel für Bankdaten. Jede Änderung der Bankverbindung von Lieferanten, Kunden oder Mitarbeitern wird telefonisch bestätigt, mit einer Nummer aus Ihren eigenen Unterlagen, nie mit einer aus der Mail. Das empfiehlt auch die Polizeiliche Kriminalprävention. Halten Sie die Regel schriftlich fest, damit sich niemand scheuen muss, beim Chef nachzufragen.
- Vier-Augen-Prinzip ab einem Schwellenwert. Trennen Sie, wer Stammdaten von Lieferanten ändern darf, von dem, der Zahlungen freigibt.
- Wartezeit für neue Konten. Die erste Zahlung an eine geänderte Bankverbindung wartet 24 Stunden und wird erneut geprüft.
- Die Empfängerüberprüfung ernst nehmen. Seit dem 9. Oktober 2025 gleichen Banken im Euroraum bei Euro-Überweisungen den Namen des Empfängers mit der IBAN ab (EU-Verordnung 2024/886). Meldet die Bank bei einer neuen Lieferantenverbindung „keine Übereinstimmung“, ist das ein Stoppsignal. Klären Sie mit Ihrer Bank, ob die Prüfung auch bei Sammelaufträgen aus Ihrer Buchhaltungssoftware greift.
- Phishing-resistente MFA für alle Postfächer. Passkeys oder Hardware-Schlüssel erschweren den Diebstahl von Zugangsdaten deutlich. Lassen Sie sich neue Weiterleitungs- und Posteingangsregeln melden, ein typisches Zeichen für ein übernommenes Konto.
- SPF, DKIM und DMARC mit p=reject. Das verhindert Spoofing Ihrer eigenen Domain. Das BSI empfiehlt diese Standards in der Technischen Richtlinie TR-03182. Die Umsetzung erklärt unser Artikel zu E-Mail-Spoofing.
- Hinweis bei externen Absendern. Markieren Sie Mails von außerhalb und warnen Sie, wenn eine externe Mail einen internen Anzeigenamen trägt.
- Ähnliche Domains beobachten. Verfolgen Sie Neuregistrierungen, die Ihrer Domain und idealerweise den Domains Ihrer wichtigsten Lieferanten ähneln. Eine Lookalike-Domain, für die Mailserver eingerichtet werden, ist ein deutliches Warnsignal. Domain Monitoring übernimmt das laufend.
- Die Menschen schulen, die Geld bewegen. Buchhaltung, Kreditorenbuchhaltung, Personalabteilung und Assistenz der Geschäftsführung brauchen echte Beispiele, auch mit Deepfake-Stimmen und Videos, und die ausdrückliche Erlaubnis, jede „dringende“ Anfrage bis zur Prüfung liegen zu lassen.
- Einen Plan für die erste Stunde. Legen Sie vorher fest, wer die Bank anruft, wer Anzeige erstattet und wo die Notfallnummer der Bank liegt.
DMARC schützt nicht vor Lookalike-Domains
DMARC schützt die Domain, die Ihnen gehört. Eine Lookalike wie mustermann-gmbh.co gehört dem Angreifer, der dafür gültige SPF-, DKIM- und DMARC-Einträge setzen kann. Die Mail besteht jede Prüfung. Diese Lücke schließt nur, wer die Domain früh entdeckt und abschalten lässt.
Was tun, wenn Sie auf CEO-Fraud hereingefallen sind?
Entscheidend ist Geschwindigkeit. Solange das Geld auf dem ersten Empfängerkonto liegt, kann die Bank es oft noch stoppen. Das Recovery Asset Team des FBI bearbeitete 2025 laut IC3-Bericht 3.900 solcher Fälle und fror 679 Millionen von 1,16 Milliarden US-Dollar ein, also 58 Prozent der versuchten Beute. In Deutschland gibt es keine vergleichbare Statistik, das Prinzip ist aber dasselbe.
- Sofort die eigene Bank anrufen. Lassen Sie einen Rückruf der Überweisung veranlassen und bitten Sie darum, die Empfängerbank zu informieren. Halten Sie Datum, Betrag, IBAN und Verwendungszweck bereit. Bei SEPA-Echtzeitüberweisungen ist das Geld sofort gutgeschrieben, umso wichtiger ist der Anruf in den ersten Minuten.
- Am selben Tag Anzeige erstatten. Unternehmen wenden sich am besten an die Zentrale Ansprechstelle Cybercrime (ZAC) ihres Bundeslandes. Alternativ geht die Anzeige über die Onlinewachen der Länder oder jede Polizeidienststelle.
- Beweise sichern. Löschen Sie keine Mails. Speichern Sie sie mit vollständigem Header, dazu Rechnungen, Anruflisten und Chatverläufe.
- Eigene Postfächer prüfen. Passwörter zurücksetzen, aktive Sitzungen beenden, unbekannte Weiterleitungs- und Posteingangsregeln entfernen. War ein Postfach übernommen, haben wahrscheinlich auch andere Kontakte gefälschte Rechnungen bekommen.
- Die imitierten Personen warnen. Informieren Sie den echten Lieferanten. Haben Kunden gefälschte Rechnungen in Ihrem Namen erhalten, teilen Sie ihnen mit, welche Bankverbindung gilt.
- Meldepflichten prüfen. Sind personenbezogene Daten betroffen, verlangt Art. 33 DSGVO in der Regel eine Meldung an die Datenschutzbehörde innerhalb von 72 Stunden. Fällt Ihr Unternehmen unter NIS-2, gilt seit dem 6. Dezember 2025 eine Erstmeldung an das BSI binnen 24 Stunden für erhebliche Sicherheitsvorfälle. Informieren Sie außerdem Ihre Cyber- oder Vertrauensschadenversicherung, die Fristen sind oft kurz.
- Die Lookalike-Domain abschalten lassen. Kam der Angriff von einer Domain, die Ihrer ähnelt, verhindert ein Takedown die nächste Welle. Unser Tool Wer hostet die Website? zeigt Registrar und Hoster, ein Website-Scan sichert eine Seite als Beweis.
Wo nebty hilft
nebty sitzt nicht in Ihrem Postfach und nicht in Ihrem Zahlungsprozess. Wir decken die Domain-Seite von BEC ab. Unser System gleicht neue Domain-Registrierungen mit Ihren Brand- und Domainnamen ab, erkennt verdächtige Lookalikes meist innerhalb von Stunden nach der Registrierung und bewertet sie nach Risiko. Wird eine Domain gegen Sie eingesetzt, übernehmen wir den Takedown bei Registrar und Hoster. Sie zahlen nur für erfolgreiche Takedowns.
Wenn Führungskräfte gleichzeitig per Mail, in sozialen Netzwerken und auf Fake-Websites imitiert werden, hilft unsere Brand Impersonation Protection.
Häufige Fragen zu CEO-Fraud und BEC
Was ist der Unterschied zwischen CEO-Fraud und Business Email Compromise?
CEO-Fraud, auch Fake-President-Betrug oder Chef-Masche genannt, ist eine Form von Business Email Compromise (BEC). Dabei gibt sich der Täter als Geschäftsführer oder Vorstand aus und verlangt eine vertrauliche Überweisung. BEC ist der Oberbegriff und umfasst auch Rechnungsbetrug mit geänderter Bankverbindung, gekaperte Lieferanten-Postfächer, falsche Anwälte und Anfragen nach Mitarbeiterdaten.
Bekomme ich das Geld nach CEO-Fraud zurück?
Manchmal, wenn Sie innerhalb von Stunden handeln. Rufen Sie sofort Ihre Bank an, lassen Sie einen Rückruf der Überweisung veranlassen und erstatten Sie Anzeige. Solange das Geld noch auf dem ersten Empfängerkonto liegt, kann die Empfängerbank es einfrieren. Ist es einmal über mehrere Konten weitergeleitet, sinken die Chancen deutlich.
Warum erkennen Spamfilter CEO-Fraud-Mails nicht?
Weil die meisten dieser Mails keinen Link und keinen Anhang enthalten. Sie bestehen aus ein paar Sätzen Text, oft von einer Domain, die der Angreifer selbst registriert und korrekt eingerichtet hat. Für einen Filter sieht das aus wie eine normale Geschäftsmail.
Schützt DMARC vor Business Email Compromise?
Nur vor einem Teil. DMARC mit der Richtlinie reject verhindert, dass Angreifer Mails unter Ihrer exakten Domain versenden. Gegen Lookalike-Domains, die dem Angreifer gehören, und gegen ein echtes, übernommenes Postfach hilft DMARC nicht. Dafür brauchen Sie Freigabeprozesse und ein Monitoring für ähnliche Domains.
Muss ich CEO-Fraud dem BSI melden?
Das hängt davon ab, ob Ihr Unternehmen unter NIS-2 fällt. Regulierte Einrichtungen müssen erhebliche Sicherheitsvorfälle seit dem 6. Dezember 2025 innerhalb von 24 Stunden über das BSI-Portal melden. Unabhängig davon gilt: Sind personenbezogene Daten betroffen, ist nach DSGVO meist eine Meldung an die Datenschutzbehörde innerhalb von 72 Stunden nötig. Die Strafanzeige geht an die Polizei, für Unternehmen am besten an die Zentrale Ansprechstelle Cybercrime (ZAC) Ihres Bundeslandes.
Woher wissen die Täter, wen sie imitieren müssen?
Größtenteils aus öffentlichen Quellen. Website, Impressum, Handelsregister, LinkedIn, Pressemitteilungen und Stellenanzeigen zeigen, wer welche Rolle hat, wer die Lieferanten sind und wann die Geschäftsführung auf Reisen ist. Ein übernommenes Postfach liefert zusätzlich echte Rechnungen und echte Mailverläufe.